PRELEGERI, WORKSHOP-URI ȘI EXERCIȚII DE SECURITATE PENTRU COMPANII:
Rigoare de intelligence. Experiență NATO. Pentru companii care nu își permit surprize.
Companiile serioase își asigură clădirile, rețelele și conturile. Puține își pregătesc însă cea mai expusă resursă: oamenii care iau decizii în fiecare zi și conducerea care va trebui să decidă în ziua în care ceva merge rău.
Aduc în sala dumneavoastră de consiliu disciplina de gândire, metodele de analiză și reflexele de criză formate în peste două decenii în comunitatea de intelligence și în structurile Euroatlantice.
- Oamenii dumneavoastră devin prima linie de apărare, nu veriga slabă.
- Conducerea dumneavoastră se pregătește pentru criza pe care nu o așteaptă.
- Informațiile dumneavoastră rămân protejate de cei care le caută activ.
Solicitați o discuție confidențială. Prima întâlnire este fără cost și fără obligații.
Securitatea începe cu oamenii
Cele mai costisitoare incidente de securitate nu încep cu un atac tehnic, ci cu o persoană: un angajat convins la telefon să transmită o informație, un colaborator nemulțumit care pleacă cu datele firmei, o decizie luată în grabă în primele ore ale unei crize. Tehnologia poate fi cumpărată. Discernământul oamenilor și reflexele conducerii se construiesc doar prin pregătire.
World Class „LA-Int&SecRsk” Consultancy aduce în mediul de afaceri metode de analiză și pregătire verificate în comunitatea de intelligence și în structurile Euroatlantice, adaptate unei organizații civile și cadrului legal din România. Vă propun trei programe, sub formă de prelegeri, workshop-uri și exerciții, susținute la sediul dumneavoastră, în Oradea și în vestul țării, sau online.
Fiecare program pornește de la riscurile reale ale organizației dumneavoastră, nu de la un manual general.
Concepția programelor
Programele tratează securitatea organizațională ca problemă de comportament uman, decizie și guvernanță. Trei principii le sunt comune:
- Fundament științific: conținutul se sprijină pe literatura de specialitate în psihologia influenței, managementul riscului și studiul crizelor.
- Contextualizare: fiecare program este calibrat pe sectorul, structura și profilul de risc al organizației, pe baza unei analize prealabile.
- Discreție: colaborarea se desfășoară sub acord de confidențialitate, iar studiile de caz provin din surse publice sau sunt generalizate.
1. Ingineria socială și vulnerabilitatea factorului uman
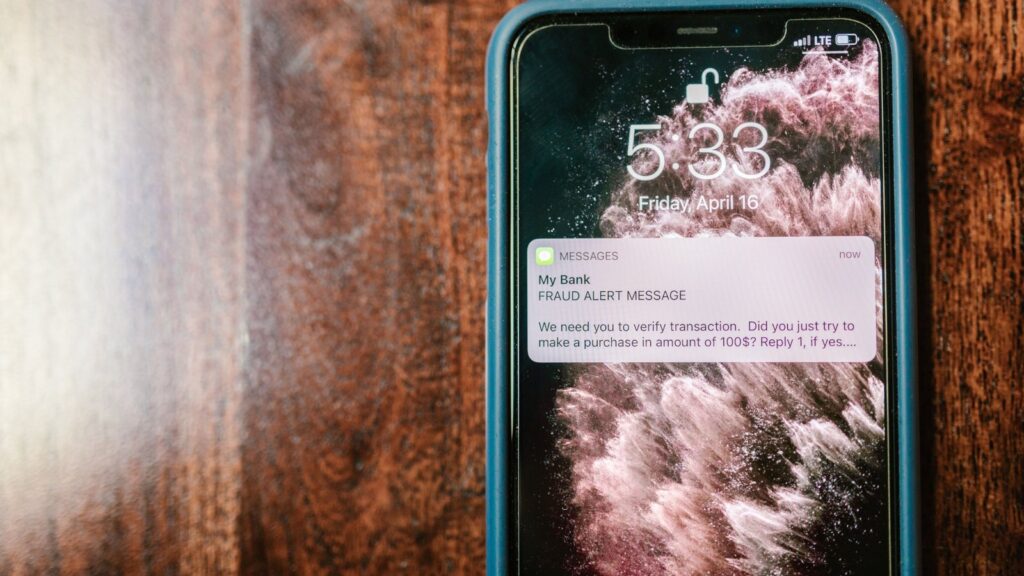
Concurența neloială, rețelele de fraudă și serviciile de intelligence străine obțin cele mai valoroase informații prin conversații, nu prin spargerea calculatoarelor. Un telefon „de la bancă”, un email „de la director” sau un vizitator politicos la recepție pot fi suficiente. Programul arată cum funcționează aceste tentative și cum sunt recunoscute la timp.
| Format și durată | Prelegere (2 ore) sau workshop aplicativ (4 ore) |
| Public | Toți angajații; modul aprofundat pentru recepție, achiziții, financiar, vânzări, resurse umane și asistența conducerii |
| Ce câștigă organizația | Angajați care recunosc manipularea prin telefon, email și în persoană; reguli clare pentru informațiile sensibile; un circuit simplu de raportare; expunere redusă la fraude de tip „CEO fraud” și la scurgeri de informații comerciale |
| Ce include | Analiza prealabilă a expunerii; studii de caz din domeniul dumneavoastră; exerciții de recunoaștere; materiale de lucru; evaluare finală; la cerere, certificat de participare emis prin furnizorul de formare partener |
| Opțional | Test practic controlat, pe baza mandatului scris al conducerii, cu raportare agregată, fără nominalizarea angajaților |
Fundament metodologic: principiile influenței sociale descrise de Robert Cialdini, tipologia atacurilor de inginerie socială din literatura de securitate a informației și cerința de conștientizare a personalului din standardul ISO/IEC 27001.
Corelarea cu NIS2. Pentru firmele care intră sub OUG nr. 155/2024 (NIS2), programul acoperă componenta umană a obligației de formare a întregului personal (art. 13 lit. i; art. 14 alin. 2). Completează, dar nu înlocuiește, cursul acreditat cerut conducerii.
2. Amenințarea din interior: indicatori de risc și prevenție
Unele dintre cele mai costisitoare incidente vin din interior: un angajat care pleacă la concurență cu lista de clienți, un colaborator nemulțumit care sabotează un proces, o persoană influențată din afară. Rareori apar din senin; aproape întotdeauna există semnale care puteau fi observate. Programul arată conducerii care sunt aceste semnale și ce poate face organizația, legal și proporționat, înainte ca riscul să devină incident.
| Format și durată | Prelegere (2 ore) sau workshop executiv (3 ore) |
| Public | Conducerea, managerii de departament, resurse umane, IT și persoanele cu acces la informații sau active critice |
| Ce câștigă organizația | Manageri care recunosc indicatorii de risc comportamentali și organizaționali; proceduri pentru angajare, schimbarea funcției și plecarea din posturi sensibile; acces la informații după principiul nevoii de a cunoaște; un mod de reacție conform legislației muncii și protecției datelor |
| Ce include | Chestionar de diagnostic prealabil; studii de caz din surse publice; recomandări adaptate organizației; materiale de lucru; la cerere, certificat de participare emis prin furnizorul de formare partener |
| Limită deontologică | Program de prevenție și guvernanță; nu include verificarea sau investigarea unor persoane anume |
Fundament metodologic: cercetările CERT National Insider Threat Center (Carnegie Mellon University) privind tiparele incidentelor interne și conceptul de „cale critică” spre comportamentul ostil din literatura de psihologie a securității.
Corelarea cu NIS2. Pentru firmele care intră sub OUG nr. 155/2024 (NIS2), programul sprijină măsurile privind securitatea resurselor umane, controlul accesului și relația cu furnizorii (art. 13 lit. d și f). Completează, dar nu înlocuiește, cursul acreditat cerut conducerii.
3. Decizia în criză: exercițiu de simulare pentru conducere
O criză se gestionează bine doar dacă a fost exersată. Echipa de conducere primește un scenariu realist, construit pe vulnerabilitățile organizației: o intruziune la sediu, furtul unor date, un incident cu angajații sau o amenințare la adresa conducerii. Situația evoluează pe parcurs, iar echipa decide sub presiune de timp. Exercițiul se desfășoară în jurul mesei, fără a afecta activitatea firmei.
| Format și durată | Exercițiu de masă (tabletop), 3–4 ore, plus o sesiune pregătitoare de circa o oră |
| Public | Directorul general și echipa executivă; responsabilii de securitate, comunicare, IT și juridic |
| Ce câștigă organizația | Claritate asupra cine decide și cine comunică în primele ore ale crizei; lacune din planuri descoperite înainte să coste; o conducere care a trecut deja printr-o criză simulată; dovada pregătirii pentru auditori, parteneri și asigurători |
| Ce include | Proiectarea scenariului împreună cu beneficiarul; conducerea exercițiului; analiza imediată cu participanții; raport confidențial de concluzii și recomandări, în 5 zile lucrătoare |
Fundament metodologic: principiile de proiectare și evaluare a exercițiilor din ghidul ISO 22398, metodologia exercițiilor de masă folosită în pregătirea structurilor NATO și literatura privind decizia în condiții de incertitudine.
Corelarea cu NIS2. Pentru firmele care intră sub OUG nr. 155/2024 (NIS2), exercițiul testează asumarea deciziilor de către conducere (art. 14 alin. 1) și termenele de raportare la DNSC: 24 de ore, 72 de ore, o lună (art. 15 alin. 7). La cerere, scenariul pornește de la un incident cibernetic.
Notă. Exercițiul este o simulare pentru echipa de conducere: testează cum decide, cum comunică și dacă respectă termenele legale în primele ore ale unei crize. Nu este un serviciu de răspuns la incidente cibernetice (CSIRT), nu presupune acces la sistemele informatice ale firmei și nu este un audit de securitate cibernetică. Când scenariul pornește de la un incident cibernetic, partea tehnică este reprezentată în exercițiu de specialiștii IT ai firmei.
Cum lucrăm
- Discuție inițială, fără cost, pentru a înțelege domeniul, riscurile și așteptările dumneavoastră.
- Analiză prealabilă și adaptarea conținutului: exemplele și scenariile provin din sectorul în care activați.
- Susținerea programului la sediul dumneavoastră, în Oradea și în vestul țării, sau online pentru echipe distribuite.
- Evaluare și închidere: formulare de feedback, materiale pentru participanți și, după caz, raportul de concluzii.
Toată colaborarea se desfășoară sub acord de confidențialitate semnat înainte de începerea lucrului. Pentru programele cu certificat de participare, documentele se emit împreună cu un furnizor de formare profesională partener.
Despre lecturer
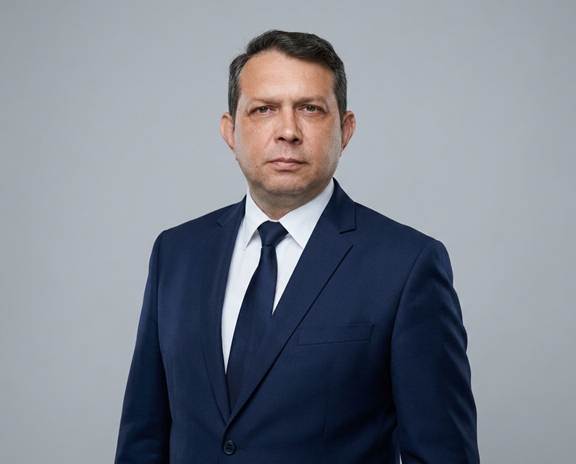
Angelo Lăzău – Senior Security Expert, World Class „LA-Int&SecRsk” Consultancy
Peste 20 de ani de experiență ca ofițer de intelligence și securitate, la nivel național și NATO, inclusiv ca Head of Security pentru o entitate NATO din România.
Studii universitare și postuniversitare
- Master „European Study and International Relations – European Security”, Universitatea din Oradea (2010–2013)
- Studii postuniversitare în Intelligence Militar, Universitatea Națională de Apărare „Carol I”, Facultatea de Intelligence (2016)
- Studii postuniversitare „Leader in Defence Intelligence”, Universitatea Națională de Apărare „Carol I”, Facultatea de Intelligence (2012)
- Studii postuniversitare în Management Organizațional, Universitatea de Vest din Timișoara (2004)
- Academia Forțelor Aeriene, licențiat în inginerie electromecanică (1991–1995)
Cursuri NATO (NATO School Oberammergau)
- NATO Intelligence Warning System (2018)
- NATO Staff Officer Orientation Course (2017)
- NATO Intelligence Analyst Course – Critical Thinking and Structured Analysis (2016)
- NATO CJ2X Course – Leadership of Intelligence, Counter Intelligence and Security (2016)
- NATO Security Course (2011)
Cursuri internaționale și naționale de intelligence
- Curs de ofițer de stat major în intelligence militar, Buzău (2007)
- Military Intelligence Course, Comandamentul Armatei SUA în Europa (USAREUR) (2005)
- HUMINT in Operations, Comandamentul Armatei SUA în Europa (USAREUR) (2004)
- Curs de intelligence militar pentru misiuni în străinătate, Royal Danish Defence College (2004)
Alte specializări și atestări
- NLP Practitioner, NLP School London; curs de citire și analiză a limbajului corporal
- Evaluator de risc la securitate fizică, înscris în R.N.E.R.S.F., poziția 3118
- Specialist Securitate si sănătate ăn muncă
- Limba engleză: nivel C1
Contact
Spuneți-mi ce vă preocupă și vă propun formatul potrivit pentru organizația dumneavoastră. Prima discuție este fără cost și fără obligații.
- Telefon: +40 775 697 809
- Email: office@la-intsecrsk.ro
- Web: la-intsecrsk.ro